Security-Gateway für die sichere OT/IT-Anbindung
Ein Security-Gateway sitzt an der Grenze zwischen Produktionsnetz (OT) und IT oder Cloud und kontrolliert jeden Datenfluss zwischen beiden. Es lässt nur freigegebene Verbindungen zu, verschlüsselt die Übertragung und schirmt die Anlage gegen direkte Zugriffe ab. Im IoT-Stack sorgt es dafür, dass Anlagen in kritischen oder regulierten Umgebungen sicher angebunden werden.

Security Manager IoT, CLAAS KGaA mbH
1 Anwender aus dem Netzwerk hat das schon umgesetzt
Tausch dich mit Anwendern über die Umsetzung aus
Im Anwenderkreis besprechen 300+ Anwender jeden Monat, was in ihren Projekten funktioniert hat und was sie heute anders machen würden. Kein Anbieter im Raum, ehrlicher Austausch unter NDA.
Wer es anbietet
Security-Gateway im Praxiseinsatz
2 Hersteller aus unserem Partnernetzwerk mit 10 Lösungsbeispielen. Zuerst die, deren Einsatz in dieser Kategorie am häufigsten belegt ist.
- Kontakt aufnehmen mit ECOS Technology GmbH
ECOS Technology GmbH
Security-Gateway3 Lösungsbeispiele
 Betrugs- und Schadensprävention
PKI im Einsatz bei Techem
29.01.2024Mehr lesen →
 Betrugs- und SchadenspräventionDigitale Dokumentation
Automatisiertes PKI-Zertifikatsmanagement für sichere Energieinfrastrukturen
16.01.2026Mehr lesen →
 Betrugs- und Schadensprävention
PKI im Einsatz bei der R. STAHL AG
25.02.2025Mehr lesen → 
secunet Security Networks AG
Security-Gateway7 Lösungsbeispiele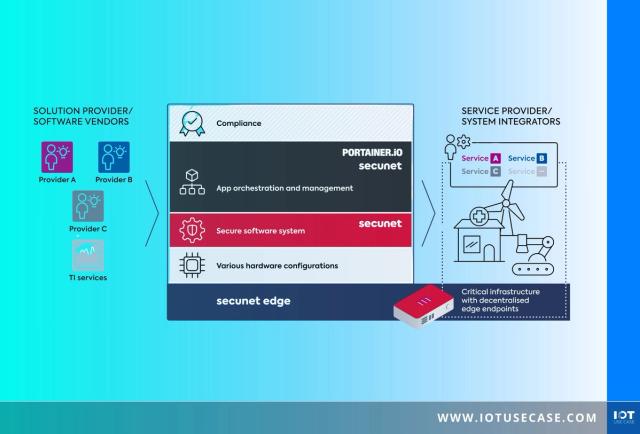
 Betrugs- und Schadensprävention
Dezentrale Systeme sicher betreiben: mit Software-Containern und Edge-Plattform
20.08.2026Mehr lesen →
 Betrugs- und Schadensprävention
NIS-2-Gap-Analyse bei einem Maschinenbauer stärkt IT-Sicherheit
13.11.2025Mehr lesen → Digitale Dokumentation
Vertrauliche Kommunikation neu gedacht – mit verschlüsselten Business Messengern
03.07.2025Mehr lesen →
Wofür es eingesetzt wird
Wofür und womit sie eingesetzt werden
Ausgewertet aus den Lösungsbeispielen dieser Hersteller: die häufigsten Use Cases und die Technologien, die ihre Lösungen sprechen.
Worauf du achtest
Was ein Security-Gateway leistet
Ein Security-Gateway sitzt an der Grenze zwischen Produktionsnetz (OT) und Büro- oder Cloud-Netz (IT) und kontrolliert jeden Datenfluss zwischen beiden Welten. Es lässt nur definierte Verbindungen zu, beendet Verbindungen von außen auf dem Gateway selbst, statt sie in die Anlage durchzureichen, und sichert die Übertragung mit Verschlüsselung und Zertifikaten ab. Viele Geräte kombinieren Firewall, VPN, Prüfung von Industrieprotokollen und Protokollierung. Einige erlauben zusätzlich, Anwendungen in einer abgeschotteten Umgebung auf dem Gerät auszuführen.
Eine Sonderform ist die Datendiode: Sie lässt Daten physikalisch nur in eine Richtung passieren, etwa vom Leitsystem zur Auswertung, und schließt einen Rückkanal in die Anlage technisch aus.
Security-Gateway, Router oder Edge Device?
Primärkaufgrund ist die OT/IT-Trennung mit sicherer Anbindung. Ein Router verbindet Netze und bringt oft eine einfache Firewall mit, ist aber auf Konnektivität ausgelegt. Ein Edge Device verarbeitet Daten vor Ort. Ein Security-Gateway wird gekauft, wenn Anlagen in kritischen oder regulierten Umgebungen angebunden werden sollen und nachweisbare Sicherheit gefragt ist, etwa bei Betreibern kritischer Infrastrukturen (KRITIS), in der Energieversorgung oder in der Chemie- und Pharmaindustrie.
Worauf es bei der Auswahl ankommt
Wichtig sind Zertifizierungen und Zulassungen, etwa durch das BSI, die Ausrichtung an der Normenreihe IEC 62443 für die Sicherheit industrieller Automatisierungssysteme und, je nach Branche, Anforderungen aus der NIS2-Richtlinie. Dazu kommen die unterstützten Industrieprotokolle, die Möglichkeit, das Netz in Zonen und Conduits zu segmentieren, ein zentrales Management mit Zertifikatsverwaltung sowie langfristige Sicherheitsupdates.
Die Einführung beginnt meist mit einer Bestandsaufnahme: Welche Anlagen kommunizieren mit welchen Systemen, und welche Verbindungen sind wirklich nötig? Daraus entstehen die Regeln, die das Gateway durchsetzt. Ein schrittweises Vorgehen, Anlage für Anlage, hält den laufenden Betrieb stabil.
Aus dem Netzwerk bieten secunet und ECOS Technology Lösungen für die sichere Anbindung industrieller Anlagen. In Lösungsbeispielen sichern Security-Gateways häufig die Fernwartung und den Datenabzug aus Anlagen ab, die nicht direkt mit dem Internet verbunden sein dürfen.
Häufige Fragen zu Security-Gateways
Was ist ein Security-Gateway?
Ein Security-Gateway ist ein Gerät an der Grenze zwischen zwei Netzen, das jeden Datenverkehr prüft und nur freigegebene Verbindungen zulässt. In der Industrie trennt es das Produktionsnetz von IT und Internet, verschlüsselt die Übertragung und schirmt Steuerungen gegen direkte Zugriffe ab. Es verbindet damit Konnektivität mit nachweisbarer Sicherheit.
Was ist eine Datendiode?
Eine Datendiode ist ein Sicherheitsgerät, das Daten physikalisch nur in eine Richtung durchlässt. Meist geschieht das über eine optische Strecke, bei der auf einer Seite nur ein Sender und auf der anderen nur ein Empfänger verbaut ist. So können Messwerte aus einer Anlage an IT oder Cloud gehen, während jeder Zugriff zurück in die Anlage technisch ausgeschlossen ist.
Wie funktioniert Netzwerksegmentierung in der Produktion?
Bei der Netzwerksegmentierung wird das Produktionsnetz in Zonen mit ähnlichem Schutzbedarf aufgeteilt, etwa einzelne Linien, Leitsystem und Büronetz. Zwischen den Zonen regeln Security-Gateways oder Firewalls, welche Verbindungen erlaubt sind. Ein Angriff oder eine Schadsoftware bleibt so auf eine Zone begrenzt. IEC 62443 beschreibt dieses Prinzip als Zonen und Conduits.
Was ist das Purdue-Modell?
Das Purdue-Modell ist ein Referenzmodell, das industrielle Netze in Ebenen gliedert: vom Feldgerät über Steuerung und Leitsystem bis zu Produktionsmanagement und Unternehmens-IT. Zwischen OT und IT liegt eine Pufferzone, die industrielle DMZ. Security-Gateways sitzen typischerweise an diesen Übergängen und regeln, welche Daten zwischen den Ebenen fließen dürfen.
Was fordert IEC 62443 von Security-Gateways?
Für Security-Gateways fordert IEC 62443 vor allem Zugriffskontrolle, Authentifizierung, Integrität und Vertraulichkeit der Daten sowie die Trennung des Netzes in Zonen. Die Normenreihe regelt die Sicherheit industrieller Automatisierungssysteme. Teil 4-1 beschreibt den sicheren Entwicklungsprozess beim Hersteller, Teil 4-2 die technischen Anforderungen an Komponenten. Eine Zertifizierung nach diesen Teilen erleichtert den Nachweis gegenüber Auditoren.
Im Podcast
Folgen mit diesen Herstellern und ihren Kunden.
- #172NIS2-Compliance und Cybersicherheit: Experten von secunet und dem cyberintelligence.institute teilen Insightscyberintelligence.institute · secunet Security Networks AG · 11.06.2025Zur Folge
- #147IoT-Geräte absichern und effizient verwalten – teure Fehler und Sicherheitsrisiken vermeidenconplement AG · ECOS Technology GmbH · 24.10.2024Zur Folge
- #146CLAAS – Digitale Landwirtschaft mit sicheren Identitäten für vernetzte MaschinenCLAAS KGaA mbH · secunet Security Networks AG · 23.10.2024Zur Folge
Verwandte Kategorien
Weitere Kategorien derselben Ebene und die Technologien, über die Lösungen dieser Kategorie angebunden werden.