Industrial-Edge-Infrastrukturen müssen zwei gegensätzliche Anforderungen verbinden: langlebige Maschinen und stabile Produktionsnetze auf der einen Seite, häufige Softwareänderungen, Sicherheitsupdates und neue Anwendungen auf der anderen. Der edgeNode Portainer von Softing Industrial Automation trennt deshalb Hardware und Software konsequent: Das kompakte Edge-Gerät für die Hutschiene wird mit vorinstalliertem Portainer Agent ausgeliefert und lässt sich vom ersten Tag an zentral verwalten.
Unternehmen stellen Anwendungen damit zentral bereit, aktualisieren sie standortübergreifend und wissen jederzeit, welche Softwareversion auf welchem Gerät läuft. Für die Maschinenanbindung lässt sich die separat lizenzierte, containerisierte Konnektivitätssoftware SDEX Suite von Softing ergänzen. So bleibt die Hardware über Jahre im Schaltschrank, während sich die Software kontinuierlich weiterentwickelt.
Die Herausforderung: Langlebige Anlagen brauchen flexible Edge-Software
Unternehmen benötigen Produktionsdaten für übergeordnete Anwendungen wie MES, ERP oder PLM. Die Datenquellen sind Steuerungen und Maschinen, die oft viele Jahre im Einsatz sind. Bisher war ein Edge-Gerät häufig eine statische Einzellösung: an einem Standort installiert, mit einer einzigen Anwendung wie einem lokalen Dashboard und danach jahrelang unverändert. Heute sollen auf derselben Infrastruktur mehrere Anwendungen laufen, weitere kommen später hinzu, und Sicherheitsupdates müssen regelmäßig eingespielt werden.
Diese Schnittstelle zwischen OT (Operational Technology) und IT wird häufig Industrial Edge genannt. Sie besteht aus Hardware zur Verbindung mit Steuerungen und Sensoren, Konnektivitätssoftware, Managementwerkzeugen und bei Bedarf Anwendungen zur Datenverarbeitung. Vor allem in kleinen und mittelgroßen Industrieunternehmen gibt es viel Know-how zur OT-Infrastruktur, aber nur begrenzte IT-Ressourcen. Sie reichen oft nicht aus, um eine Industrial Edge aus Einzelkomponenten verschiedener Anbieter zu evaluieren, aufzubauen und langfristig zu betreiben. Hinzu kommt, dass viele Unternehmen heterogen ausgestattet sind, etwa mit Steuerungen von Siemens und Wago in einem Werk und von Rockwell und Beckhoff im nächsten. Dabei wollen sie sich weder an einen Cloud-Anbieter noch an einen großen Automatisierungshersteller binden.
Für die Softwarepflege fühlt sich niemand zuständig
Mit jedem Edge-Gerät übernimmt ein Unternehmen auch die Pflege der Software: Versionen müssen nachverfolgt, Sicherheitspatches eingespielt und Konfigurationen gepflegt werden. In der Praxis ist dafür oft niemand zuständig. Nach der Installation ist der Auftrag von Hersteller und Systemintegrator erledigt, die IT hat häufig keinen Zugang zum OT-Netz, und die OT sieht Softwareversionen nicht als ihre Aufgabe. Ohne zentrale Verwaltung laufen die Softwarestände der Geräte deshalb schon kurz nach der Installation auseinander. Bei drei Geräten ist diese Versionsdrift beherrschbar, bei dreißig oder dreihundert Geräten wird sie zum Risiko, spätestens wenn ein Audit fragt, welche Version auf welchem Gerät läuft.
Abgeschottete Produktionsnetze erschweren Updates
In Produktionsnetzen gelten andere Voraussetzungen als bei vielen Consumer-IoT-Systemen. Industrieanlagen und Schaltschränke haben häufig bewusst keine direkte Verbindung zum Internet. Ein Hersteller kann Sicherheitsupdates daher nicht einfach aus seiner Cloud auf jedes Gerät übertragen, denn Updates müssen den Netzwerk- und Sicherheitsvorgaben des Betreibers folgen. Eine Fernverwaltung nachträglich einzurichten, ist aufwendig: Sie erfordert oft Firewall-Freigaben, die die OT-Sicherheitsarchitektur bewusst verhindert, langwierige Freigabeprozesse im Change Management oder Einsätze von Spezialisten vor Ort. Auch ein Hardwaretausch ist teuer, denn jeder Eingriff in den Schaltschrank bedeutet einen Monteur, eine interne Beauftragung und angepasste Schaltpläne.
Gleichzeitig steigen die regulatorischen Anforderungen. Die NIS-2-Richtlinie verlangt von Betreibern, ihre vernetzte Infrastruktur zu überwachen, zu warten und innerhalb definierter Fristen zu patchen. Ohne zentrale Managementebene gibt es zwar den Patch, aber keinen zuverlässigen Weg, ihn auf alle Geräte zu bringen.
Eine technisch sinnvolle Grundlage sind Container: Anwendungen werden mit allen Abhängigkeiten in standardisierte Pakete verpackt und lassen sich so unabhängig von der Hardware bereitstellen, aktualisieren und austauschen. Vollwertige Kubernetes-Plattformen wie Red Hat OpenShift oder SUSE Rancher sind für die Industrial Edge jedoch oft überdimensioniert und passen nicht zu den Kompetenzen OT-geprägter Organisationen. Gefragt ist eine leichtgewichtige Lösung, mit der sich Container zentral verwalten lassen, ohne dass die Teams zu Kubernetes-Fachleuten werden müssen.
Herausforderungen im Überblick
- •Langlebige Produktionshardware trifft auf schnell wechselnde Softwareanforderungen.
- •Begrenzte IT-Ressourcen erschweren Auswahl, Aufbau und Betrieb einer Industrial Edge aus Einzelkomponenten.
- •Ohne zentrale Verwaltung und klare Zuständigkeiten laufen die Softwarestände verteilter Geräte auseinander.
- •Abgeschottete Produktionsnetze und NIS 2 erfordern sichere, nachweisbare Update-Prozesse.
Die Lösung: Container trennen langlebige Hardware von flexibler Software
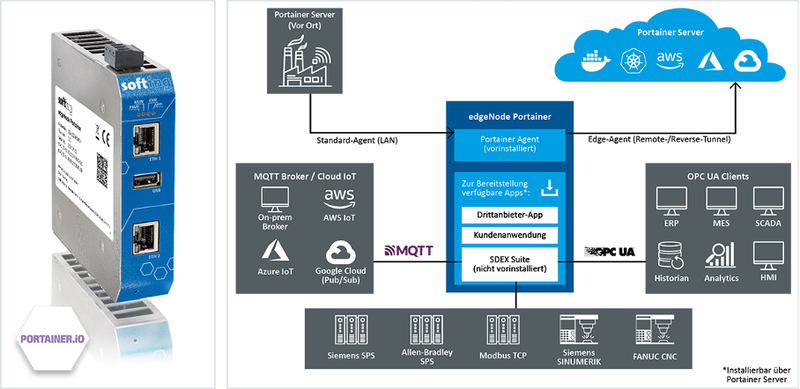
Der edgeNode Portainer von Softing Industrial Automation, einer Tochter der Softing AG, ist ein Einstieg in containerbasierte Architekturen für die Industrial Edge. Er kombiniert industrietaugliche Hardware mit dem vorinstallierten Portainer Agent und einer GUI für einfache Verwaltung des Gerätes. Softing ist seit mehr als 40 Jahren auf industrielle Kommunikation spezialisiert, war an der Entwicklung von Profibus beteiligt und hat als einer der ersten Anbieter Maschinenkonnektivität containerisiert.
Die Lösung richtet sich besonders an Industrieunternehmen, in denen OT-Verantwortliche neue Edge-Anwendungen einführen wollen, aber nur begrenzte IT-Ressourcen haben. Sie erhalten eine abgestimmte Lösung aus einer Hand: Softing liefert die Hardware, die Konnektivitätssoftware und als Reseller auch die Portainer-Lizenzen. Damit gibt es einen Ansprechpartner für Beschaffung und Support statt mehrerer Lieferanten, die sich im Fehlerfall gegenseitig die Verantwortung zuschieben.
Offene Edge-Plattform verbindet Hardware und Anwendungen
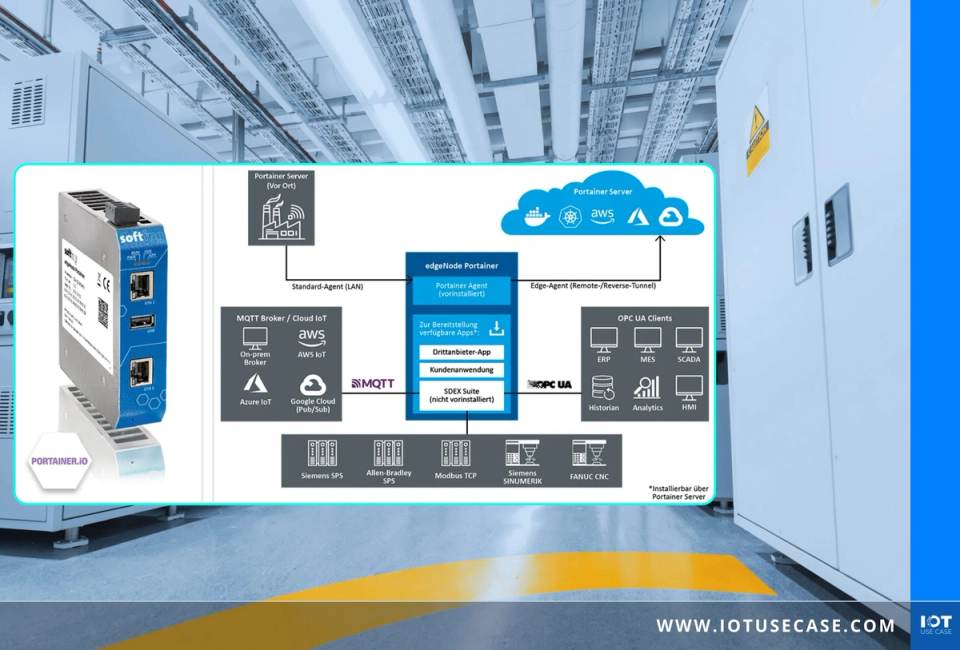
edgeNode Portainer ist eine offene Plattform auf Basis einer ARM-64-Bit-Architektur: Neben Softing-Komponenten laufen darauf beliebige Docker-basierte Anwendungen anderer Anbieter. Softing versteht sich dabei als unabhängiger Spezialist für die Ebene zwischen Automatisierung und IT. Die Lösung unterstützt Steuerungen unterschiedlicher Hersteller als Datenquelle und lässt sich mit zahlreichen Cloud-Plattformen als Ziel für die Daten verbinden.
Das Gerät wird auf der Hutschiene im Schaltschrank montiert. Eine typische Industrial-Edge-Lösung besteht aus vier Elementen:
- Die industrietaugliche Edge-Hardware von Softing mit zwei Netzwerkanschlüssen.
- Der Portainer Agent zur zentralen Verwaltung containerisierter Anwendungen.
- Die SDEX Suite (Shopfloor Data Exchange Suite) von Softing, ehemals edgeConnector, als separat lizenzierte, containerisierte Software für die Maschinenkonnektivität.
- Optionale Drittanbieter-Komponenten, etwa ein MQTT-Broker von Cedalo, Datenbanken wie InfluxDB oder Visualisierung mit Grafana.
Die Hardware ist bewusst mit Reserven ausgelegt. Weil jeder Eingriff in den Schaltschrank aufwendig ist, lassen sich später weitere Anwendungen nachladen, ohne das Gerät auszutauschen. Wo ein Industrie-PC bisher nur für die Maschinenkonnektivität genutzt wurde, kann der edgeNode ihn kostengünstig ersetzen. Für umfangreiche Anwendungen ist er dagegen nicht gedacht: ERP- oder MES-Systeme in der Edge benötigen mehr Rechenleistung, Speicher und Skalierbarkeit und gehören auf Industrie-PCs oder Rack-Systeme. Der edgeNode ist ein Einzelgerät direkt an der Datenquelle und kein Cluster.
Im Rahmen des 3-Nodes-Free-Programms lässt sich Portainer auf bis zu drei Geräten kostenlos testen. Für produktive Umgebungen ist die Portainer Business Edition sinnvoll, die über Softing bezogen werden kann.
Zentrales Flottenmanagement vereinfacht Updates
Der vorinstallierte Portainer Agent verbindet jedes Gerät nach dem Einschalten mit einer zentralen Portainer-Umgebung. Ein separates Installationsprojekt oder ein Spezialist vor Ort ist dafür nicht nötig. Die Kommunikation kann ausschließlich ausgehend erfolgen, sodass sich das Gerät ohne eingehende Firewall-Freigaben in bestehende OT-Sicherheitsarchitekturen einfügt. Updates gelangen so über die Infrastruktur des Kunden auf die Geräte, auch wenn diese keinen direkten Internetzugang haben.
Über Portainer lassen sich containerisierte Anwendungen geräte- und standortübergreifend bereitstellen, Softwarestände aktualisieren, Konfigurationen verwalten und bei Bedarf Rollbacks auf eine frühere Version durchführen. Statt einer vollwertigen Kubernetes-Plattform erhalten OT-Teams damit ein zentrales Management, das zu ihren Kompetenzen und Ressourcen passt. Alle Geräte der Flotte laufen mit einheitlichen Softwareständen, und die Frage, welche Version auf welchem Gerät installiert ist, lässt sich jederzeit beantworten.
Softwarebasierte Konnektivität verbindet OT und IT
Der zweite zentrale Baustein ist die Maschinenkonnektivität. Die SDEX Suite liest Daten aus Steuerungen und CNC-Systemen aus, unter anderem von Siemens (einschließlich SINUMERIK), Allen-Bradley und FANUC sowie von Modbus-TCP-Geräten, und stellt sie über IT-nahe Protokolle wie OPC UA und MQTT bereit. Die SDEX Suite ist eine eigene Softing-Komponente und wird separat lizenziert. Sie ist in mehreren Varianten erhältlich, etwa als Windows-Anwendung oder als geschlossene Appliance. Auf dem edgeNode Portainer kommt die Docker-Variante zum Einsatz, die sich mit Anwendungen anderer Anbieter kombinieren lässt.
Der edgeNode ist immer direkt mit dem Automatisierungsnetz verbunden. Je nach Sicherheitsrichtlinien des Betreibers gibt er die Daten direkt an eine Cloud, über eine DMZ oder an eine leistungsfähigere Edge-Ebene weiter. Eine Cloud ist dabei keine Voraussetzung: Die Lösung lässt sich auch vollständig lokal und ohne Internetzugang betreiben, was gerade in kritischen Infrastrukturen gefragt ist. Interessant wird eine Cloud vor allem, wenn mehrere Standorte zentral verwaltet oder Daten an zentrale Dienste übergeben werden sollen. Damit unterstützt die Architektur lokale, hybride und cloudbasierte Betriebsmodelle.
Update-Management und Segmentierung erhöhen die Sicherheit
Security ist beim edgeNode Portainer kein Einzelbaustein, sondern eine Eigenschaft der gesamten Edge-Architektur, von der Netzarchitektur über Anwendungen und Konfiguration bis zu den Betriebsprozessen. Softing hat den edgeNode Portainer nach sicheren Entwicklungsprozessen konstruiert, die sich an der Normenreihe IEC 62443 für Cybersicherheit in industriellen Automatisierungssystemen orientieren.
Eine wichtige Funktion ist das zentrale Update-Management. Sobald Hersteller Sicherheitslücken schließen und aktualisierte Container bereitstellen, werden diese zentral auf alle Edge-Geräte verteilt, ohne dass Beschäftigte einzelne Geräte vor Ort, etwa per USB-Stick, aktualisieren müssen. Gerade bei verteilten Werken senkt das den Aufwand und das Risiko, einzelne Geräte zu übersehen. Mit Blick auf NIS 2 können Betreiber so nachweisen, dass ihre Edge-Infrastruktur zeitnah gepatcht wird.
Zum Cyber Resilience Act (CRA) arbeitet Softing daran, den Großteil seines Portfolios konform zu machen. Für edgeNode Portainer und die SDEX Suite steht das auf der Roadmap der nächsten ein bis zwei Jahre. Ein CRA-konformes Produkt erleichtert es Betreibern, ihre eigenen NIS-2-Anforderungen zu erfüllen.
Zusätzliche Sicherheit schafft die Trennung von OT und IT auf Netzwerkebene. Das Gerät besitzt zwei Netzwerkanschlüsse: Einer kann mit dem Produktions- beziehungsweise Automatisierungsnetz verbunden werden, der andere mit dem IT-Netz. Bei Bedarf lässt sich das Gerät auch mit nur einem Anschluss betreiben.
Das Ergebnis: Zentrale Verwaltung senkt Aufwand und verlängert die Hardware-Nutzung
Zentrales Ergebnis ist der Übergang vom einzeln konfigurierten Edge-Gerät zu einer zentral verwalteten Geräteflotte. Beim edgeNode Portainer gehört die Managementinfrastruktur von Beginn an zum Gerät, statt nachträglich als eigenes Projekt aufgebaut zu werden. Damit gibt es vom ersten Tag an eine technische Grundlage für Updates, Konfigurationsänderungen und Sicherheitsmaßnahmen.
Softing verzeichnet nach eigenen Angaben zahlreiche Anfragen aus unterschiedlichen Branchen, vom Handel bis zur Luftfahrt. Die Architektur hat folgende Vorteile:
- Zentrale Verwaltung verteilter Edge-Geräte über eine gemeinsame Steuerungsebene, vom ersten Tag an.
- Anwendungen werden zentral bereitgestellt, statt auf jedem Gerät einzeln installiert zu werden.
- Sicherheitsupdates erreichen alle Geräte, auch in Netzen ohne direkten Internetzugang.
- Einheitliche Softwarestände und Rollbacks bei problematischen Updates.
- Längere Nutzung der Hardware, da neue Anwendungen ohne Eingriff in den Schaltschrank nachgeladen werden.
- Offenheit für Anwendungen anderer Anbieter und Steuerungen verschiedener Hersteller, ohne Bindung an einen Automatisierungs- oder Cloud-Anbieter.
- Ein Ansprechpartner für Hardware, Konnektivitätssoftware und Portainer-Lizenzen.
- Einfache Netzwerksegmentierung über zwei Ethernet-Anschlüsse.
edgeNode Portainer eignet sich besonders für Smart-Manufacturing-Szenarien mit mehreren Standorten, Steuerungen verschiedener Hersteller und begrenzten IT-Ressourcen. Die Industrial Edge entwickelt sich damit zu einer softwareorientierten Infrastruktur: Die Hardware bleibt die langfristige Grundlage, während sich Anwendungen, Sicherheitsupdates und Integrationsanforderungen deutlich schneller verändern. Diese Trennung hilft Unternehmen, Produktionsressourcen lange zu nutzen und ihre Edge-Software trotzdem kontinuierlich weiterzuentwickeln.
Ergebnisse im Überblick
- •Zentrale Verwaltung vereinfacht den Betrieb verteilter Edge-Geräte.
- •Container ermöglichen Updates und neue Anwendungen ohne Hardwareaustausch.
- •Einheitliche Softwarestände und Rollbacks verbessern Wartbarkeit und Betriebssicherheit.
- •Ausgehende Kommunikation und Netzwerksegmentierung fügen sich in bestehende OT-Sicherheitskonzepte ein.